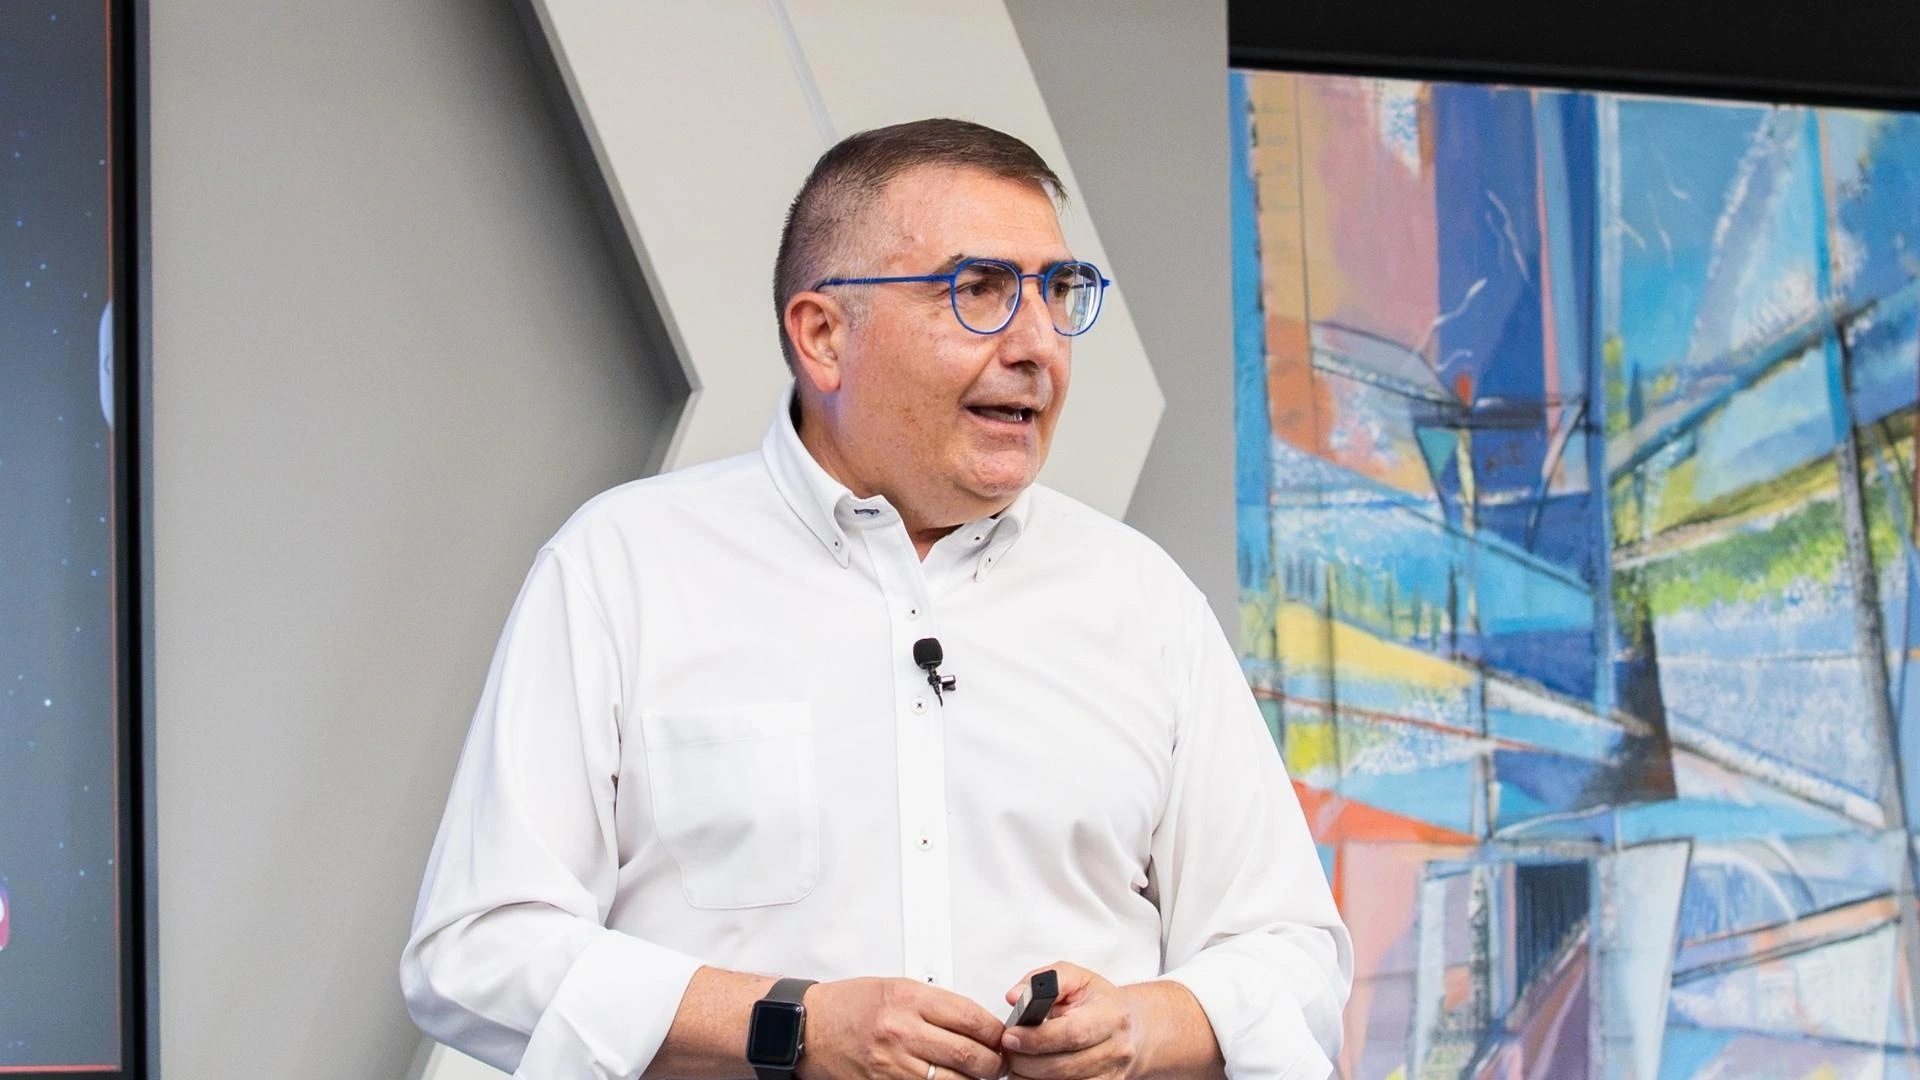
Lei è CEO di Valor Srl, Organismo di Certificazione di Sideius, e Presidente di ASSOTIC. Alle spalle ha inoltre un’importante esperienza internazionale come Managing Director del Service Delivery europeo di LRQA e ancora prima di Lloyd’s Register Quality Assurance. Che cosa le ha lasciato il coordinamento di una struttura così ampia e multiculturale?
Trent’anni di esperienza hanno contribuito in modo determinante alla mia crescita come uomo, manager e leader. Guidare una struttura composta da circa novecento valutatori provenienti da diciannove Paesi, dal Portogallo alla Turchia, mi ha insegnato che la leadership non consiste soltanto nel coordinare attività e raggiungere obiettivi, ma soprattutto nel comprendere le persone, valorizzarne le differenze e costruire una visione comune.
Il confronto quotidiano con culture e sensibilità diverse ha sviluppato in me una particolare attenzione alla comunicazione, all’ascolto e alla consapevolezza che ogni messaggio può essere interpretato in modo differente a seconda del contesto. Ho imparato così a riflettere prima di comunicare e a costruire relazioni fondate sulla fiducia e sul rispetto reciproco.
Questa esperienza mi ha inoltre permesso di approfondire le dinamiche dei sistemi di accreditamento e certificazione, acquisendo una visione internazionale del settore e una maggiore consapevolezza del ruolo strategico che questi strumenti svolgono nel garantire qualità, affidabilità e competitività alle organizzazioni.
Oggi sono felice ed onorato di portare questo patrimonio di competenze ed esperienze in Sideius e nello specifico in Valor.
Rispetto alle sue precedenti esperienze, la dimensione più contenuta di Valor rappresenta un vantaggio nella gestione del gruppo di lavoro?
Valor è una costola di Sideius. Un gioiello di Organismo di Certificazione di persone, processi e sistemi. Rappresenta il modo migliore per dimostrare quanto Sideius sia attenta anche al mondo della certificazione accreditata. Ma una realtà più piccola non è necessariamente più semplice da gestire. Diventa ancora più importante creare un clima di armonia, fiducia, collaborazione e senso di appartenenza.
In questa prima fase del mio ingresso in Valor ritengo essenziale conoscere a fondo i giovani professionisti che compongono il team, brillantemente guidato da Daniela Lucà.
Penso a Valor come a un gioiello che sta prendendo forma: ogni esperienza, ogni competenza e ogni risultato contribuiscono a valorizzarne l’identità. L’obiettivo è farne un Organismo di Certificazione punto di riferimento per professionalità e affidabilità, rigoroso nel rispetto delle regole, agile nelle risposte, eccellente nelle prestazioni trasformando Valor in una realtà riconosciuta non solo per la qualità dei servizi offerti, ma anche per la qualità delle persone che ne fanno parte.
Quando intervenite nelle aziende per certificazioni come quelle nel settore che avete denominato Digital Trust, ISO 42001 (Intelligenza Artificiale), ISO 27001 (Sicurezza delle Informazioni) o ISO 20000 (Servizi IT), la vostra attività richiede competenze particolarmente tecniche. Altre certificazioni come ad esempio la ISO 9001, relativa al Sistema di Gestione per la Qualità, vi porta invece a entrare nei processi organizzativi e gestionali dell’impresa. Quanto è importante oggi, soprattutto per le PMI, dotarsi di strumenti che rafforzino la capacità organizzativa e rendano l’azienda più strutturata e competitiva?
La risposta parte da una considerazione fondamentale: un’impresa che cresce, genera valore e rimane competitiva possiede già un proprio modello organizzativo, anche quando non è formalizzato o certificato. Nelle PMI, però, questo patrimonio di competenze ed esperienza è spesso concentrato nell’imprenditore o in poche figure chiave. Il rischio è che tale valore rimanga legato alle persone anziché diventare patrimonio dell’organizzazione.
È qui che intervengono i sistemi di gestione e le certificazioni. Il loro scopo non è burocratizzare l’azienda (anzi siamo sempre più distanti da questo concetto), bensì renderla più solida e resiliente, trasformando conoscenze ed esperienze in processi strutturati, replicabili e misurabili. Oggi la competitività dipende sempre più dalla capacità di gestire rischi, processi, informazioni e competenze, oltre che dalla qualità dei prodotti e dei servizi.
Gli standard internazionali hanno accompagnato questa evoluzione, permettendo di integrare in un unico modello aspetti sempre più strategici: dalla Qualità all’Ambiente, dalla Sicurezza delle Informazioni all’Intelligenza Artificiale, fino ai requisiti dei settori più critici come l’Aerospace e regolamentati.
Il nostro ruolo non consiste soltanto nel verificare la conformità a una norma, ma nel valutare la capacità dell’organizzazione di garantire continuità, affidabilità e crescita nel tempo, attraverso un’analisi oggettiva di processi, competenze e risultati.
Per una PMI, ottenere una certificazione non significa semplicemente acquisire un attestato, ma compiere un passo importante verso una maggiore maturità organizzativa, rafforzando la propria credibilità e creando le basi per una crescita sostenibile e duratura.
Quindi il vostro compito è accompagnare l’azienda nel percorso di qualificazione, senza sostituirvi a essa né sovrapporvi alla consulenza?
Esattamente. Il valore di un Organismo di Certificazione risiede nella sua indipendenza, imparzialità e professionalità. Come soggetto di parte terza, il nostro compito è esprimere una valutazione obiettiva della conformità e della maturità di un’organizzazione rispetto ai requisiti previsti dagli standard di riferimento, senza mai sostituirci alle decisioni dell’impresa o al ruolo della consulenza. In questo senso rappresentiamo una garanzia per il mercato e per tutte le parti interessate, verificando attraverso evidenze oggettive che processi, competenze e sistemi di gestione siano realmente applicati ed efficaci.
Le normative delle quali vi occupate non sono sempre cogenti. In alcuni casi la certificazione è una scelta strategica dell’impresa.
In alcuni ambiti la conformità a determinati requisiti è obbligatoria, mentre in molti altri la certificazione è una scelta volontaria che dimostra la volontà dell’azienda di adottare standard riconosciuti a livello internazionale e di misurarsi con criteri oggettivi di eccellenza.
Questo è particolarmente evidente nel mondo digitale, dove sicurezza delle informazioni, protezione dei dati e resilienza dei sistemi sono ormai fattori strategici per la competitività. Scegliere una certificazione come la ISO 27001 significa adottare un approccio strutturato alla protezione del patrimonio informativo e rafforzare la fiducia di clienti e partner.
La certificazione è uno strumento di governance che accresce credibilità, affidabilità e capacità di crescita dell’organizzazione.
Quindi entriamo nel campo della cybersecurity?
Avrei molti aneddoti da raccontare, ma in questo ambito tutto parte dal dato, che rappresenta l’unità elementare dell’informazione. La cybersecurity, però, riguarda la protezione dell’intero patrimonio informativo di un’organizzazione, garantendone confidenzialità, integrità e disponibilità.
Ogni azienda deve individuare gli asset informativi più critici per il proprio business e adottare misure organizzative, tecnologiche e procedurali adeguate a proteggerli. La sfida è resa più complessa da infrastrutture digitali sempre più interconnesse, dove non basta difendere dati e sistemi dagli attacchi: occorre garantire continuità operativa, affidabilità e capacità di operare in sicurezza.
Per questo la sicurezza delle informazioni non è più soltanto una questione tecnica, ma un tema di governance e un fattore strategico per la fiducia di clienti, partner e stakeholder. La ISO 27001 offre un quadro metodologico concreto per gestire questi aspetti in modo strutturato e sostenibile nel tempo.
Negli ultimi anni è aumentata la domanda di certificazioni nel campo della cybersecurity?
Assolutamente sì. Le organizzazioni stanno comprendendo che la sicurezza delle informazioni non è più soltanto una questione tecnologica, ma un fattore strategico per garantire continuità operativa, tutela dei dati e fiducia da parte di clienti e stakeholder.
Accanto alla ISO 27001, oggi cresce anche l’interesse verso la ISO 42001, il primo standard internazionale dedicato ai Sistemi di Gestione dell’Intelligenza Artificiale. Questo tema richiama quello che ho definito il “paradosso del Digital Trust”: spesso chi conosce poco l’intelligenza artificiale tende a fidarsi delle sue risposte senza valutarne i rischi, mentre chi ne comprende realmente il funzionamento, dalla diffidenza iniziale, sviluppa un approccio più consapevole e sente l’esigenza di governarla attraverso regole, controlli e processi.
In fondo, il principio è lo stesso della cybersecurity: la fiducia non può basarsi su un atto di fede, ma deve essere costruita attraverso competenze, verifiche e sistemi di gestione efficaci. È questa crescente esigenza di governare il rischio e generare fiducia che sta spingendo sempre più organizzazioni verso le certificazioni dedicate sia alla sicurezza delle informazioni sia all’intelligenza artificiale… e pensandoci bene, a tutte le certificazioni accreditate in generale.
La parola “conformità” può evocare, soprattutto nelle piccole imprese, l’idea di un obbligo all’omologazione. Nella mia esperienza di brainworking nelle PMI, noto che l’introduzione di un elemento nuovo può mettere in crisi un’organizzazione: occorre allora costruire un processo di integrazione affinché la novità non venga identificata come la causa di tutti i problemi. Il rischio, soprattutto nelle imprese più piccole, è che l’adeguamento alle normative venga percepito come la necessità di abbandonare un modo di lavorare costruito negli anni con ingegno e arte. Che cosa vuol dire, per lei, conformità?
Ci sono tre aspetti da considerare. Il primo è che la conformità consiste nel verificare che i requisiti siano effettivamente applicati, sia quelli previsti dagli standard sia quelli che l’organizzazione definisce attraverso le proprie regole e procedure.
Il secondo riguarda la novità. Qualsiasi elemento nuovo, che si tratti di una persona, di una tecnologia, di un processo o di un’idea, può introdurre una situazione di temporaneo disequilibrio e richiede quindi un’attenta valutazione del suo impatto sull’organizzazione.
Il terzo aspetto è la gestione del cambiamento, probabilmente la sfida più complessa. Non esistono soluzioni universali: occorre comprendere come la novità influenzi non solo il singolo processo, ma l’intero sistema aziendale e le relazioni che lo compongono.
E, nonostante la mia formazione informatica, resto convinto che siano le persone a fare la differenza. Le tecnologie possono essere simili, ma ciò che distingue davvero un’organizzazione è la capacità di interpretare il cambiamento, governarlo e trasformarlo in un’opportunità di crescita. È nelle competenze, nelle esperienze e nella capacità di adattamento delle persone che si gioca la partita più importante.
Ed è proprio attraverso l’incontro fra le persone che si possono superare i momenti critici. Parlando, emerge la ricchezza intellettuale di ciascuno, se invece ognuno rimane chiuso nelle proprie idee, rischiano di prevalere conflitti, pregiudizi e blocchi. Anche per questo che Sideius ha sempre investito nella cultura. La crescita intellettuale, non soltanto quella tecnica e professionale, favorisce l’incontro fra le persone. La cultura e l’arte non dovrebbero quindi essere considerate un elemento accessorio.
Sideius ha trasformato la cultura in un punto di forza straordinario. La cultura è uno strumento fondamentale per favorire il dialogo e la comprensione reciproca. Per questo motivo è importante creare occasioni di incontro che vadano oltre gli aspetti strettamente professionali. Porto questo punto di vista in ASSOTIC, dove la presenza di momenti dedicati alla musica e all’arte all’interno degli eventi associativi ha contribuito a rafforzare partecipazione e condivisione.
Del resto, il valore della cultura emerge nei percorsi di crescita personale e professionale. Ad esempio, il mio primo lavoro è stato quello di apprendista liutaio, svolto durante il giorno mentre gli studi di elettronica proseguivano la sera presso le scuole Salesiane. Quasi un ponte tra il sapere artigiano ed elementi di innovazione. In quel contesto è maturata un’esperienza particolarmente significativa: la prima “busta paga” fu, simbolicamente, una chitarra acustica appartenuta ad Alberto Radius. Quel periodo per me rappresenta bene come fiducia, impegno, artigianalità e passione possano generare opportunità di crescita che vanno oltre il semplice valore economico. Un ambiente frequentato da artisti molto conosciuti che comunicavano meglio attraverso l’arte.
Lei ha incontrato persone straordinarie fin da giovanissimo…
Nel mio caso, le prime persone straordinarie le ho trovate in famiglia. Provenire da una famiglia semplice, dove il lavoro, il sacrificio e l’onestà rappresentavano valori quotidiani, significa portare con sé un punto di riferimento che accompagna per tutta la vita. È quello che poi si cerca di trasmettere a chi ti sta intorno.
Quegli stessi valori li ho ritrovati in Paolo Moscatti, nella sua famiglia e, più in generale, nella cultura di Sideius. È stato questo l’elemento determinante che ha portato a intraprendere un percorso comune. Al di là degli aspetti professionali, ciò che ha fatto la differenza è stata la condivisione di una visione fondata sulla correttezza, sull’umiltà, sull’impegno e sull’attenzione alle persone.
Nel corso della vita si incontrano molte persone di valore, ma è raro trovare una sintonia così profonda tra principi umani e progetto imprenditoriale. Quando questo accade, si crea un rapporto che va oltre la collaborazione professionale e diventa una vera condivisione di obiettivi, responsabilità e valori.